

A diplomacia cibernética, também conhecida como diplomacia de cibersegurança, teve a sua ascensão em 2001, com a adoção da primeira Convenção Internacional sobre Crimes Cibernéticos (Convenção de Budapeste), e mais tarde levou a iniciativas como a Estratégia Nacional de Segurança Cibernética dos Estados Unidos e a Política de Defesa Cibernética da NATO
Com a rápida digitalização do globo, aumentam as preocupações quanto às vulnerabilidades existentes no ciberespaço. Estudos apontam que, se o cibercrime fosse medido como um país, representaria a terceira maior economia do mundo, com prejuízos estimados em 10 biliões de US $ em 2025, e um crescimento anual cerca de 15% nos próximos anos.
O Banco Mundial também destaca uma taxa alarmante de incidentes cibernéticos em países em desenvolvimento, particularmente na África Subsaariana. Os dados revelam um aumento de 25% nos incidentes cibernéticos na região, evidenciando um sério desafio, que precisa de respostas urgentes. Este cenário demonstra que a lacuna entre a transformação digital e a resiliência cibernética tem-se ampliado, dando origem a novas ameaças.
O Relatório de Avaliação das Ameaças Cibernéticas Africanas da INTERPOL 2025, igualmente aponta um aumento acentuado dos incidentes de cibercrime em todo o continente africano, representando mais de 30% de todos os crimes reportados tanto na África Ocidental como na África Oriental, tornando-se uma preocupação significativa nestas sub-regiões. Muitos países africanos membros da INTERPOL relataram um impacto financeiro e operacional crescente do cibercrime, com esquemas online, comprometimento de e-mails empresariais (BEC), ransomware e ataques de negação de serviço distribuída (DDoS) identificados como as ameaças mais financeiramente prejudiciais em todas as sub-regiões.
Entre 2019 e 2025, os incidentes cibernéticos em todo o continente africano resultaram em perdas financeiras estimadas em mais de 3 biliões de US $, afetando principalmente os setores financeiro, da saúde, energético e governamental. Esses setores críticos são alvos privilegiados para os cibercriminosos, que provocam interrupções operacionais e violações de dados, resultando em consequências financeiras significativas.
Figura 1– Classificação média dos tipos de cibercrime pelo impacto financeiro reportado nas sub-regiões africanas, com base nos dados dos países membros da INTERPOL
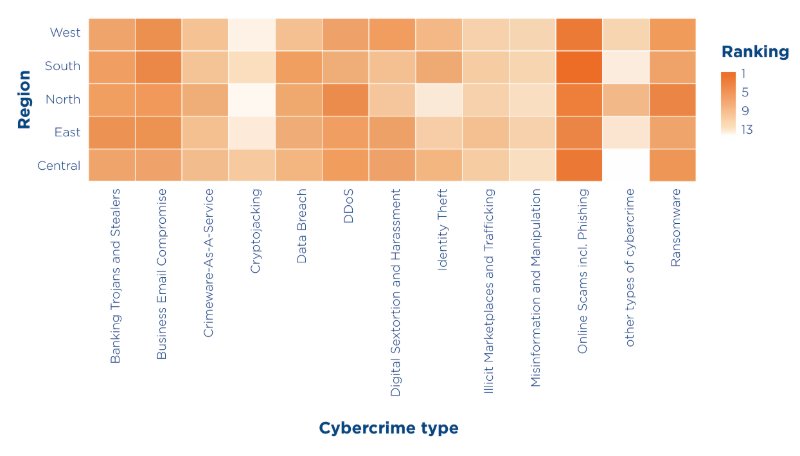
Fonte: Relatório de Avaliação das Ameaças Cibernéticas Africanas, INTERPOL, 2025
Os ataques DDoS continuam a ser uma grande preocupação na região da África Ocidental. No primeiro semestre de 2024, apenas o Gana registou cerca de 4.753 incidentes de DDoS, com ataques máximos a atingir 314 Gbps, posicionando o país entre os principais alvos de DDoS em África, sendo as empresas de telecomunicações os principais visados.
O Índice Global de Cibersegurança da UIT também indica que os países africanos apresentam maiores deficiências em termos de compromissos com a cibersegurança, possuindo uma média de 11 em 20 pontos, evidenciando mais uma vez a necessidade de equilibrar a rápida transformação digital com a resiliência cibernética.
Tendo em conta estes fatores e o seu impacto significativo na economia regional, a CEDEAO adotou a sua Estratégia Regional de Cibersegurança e Cibercrime e também a Política Regional de Proteção de Infraestruturas Críticas, delineando ações a serem implementadas pelos Estados-membros para reforçar a cibersegurança na região, tais como, a adoção e atualização, pelo menos a cada cinco anos, da política e da estratégia nacional de cibersegurança e cibercrime, estabelecer uma autoridade nacional de cibersegurança, priorizar esforços de cibersegurança nas infraestruturas críticas e serviços essenciais e introduzir cursos de formação em diversas áreas de cibersegurança, incluindo aspetos técnicos e jurídicos.
No caso de Cabo Verde, o país encontra-se no seu 5º ano sem um plano estratégico atualizado de cibersegurança. O primeiro Plano Estratégico Nacional de Cibersegurança foi aprovado em 2016, com validade de quatro anos, ou seja, até 2020, e até ao momento o país não possui um plano estratégico que permita planear e mitigar os malware. Da mesma forma, é preciso ativar o Núcleo Nacional de Cibersegurança, colocando-o em funcionamento prático, com o objetivo de emitir alertas credíveis de falhas de segurança e propor protocolos a serem adotados, para além de as universidades relatarem dificuldades em manter os cursos de cibersegurança, evidenciando lacunas na formação e desenvolvimento de capacidades técnicas na área.
Não é por acaso que Cabo Verde apresenta uma média de 10 em 20 pontos na 5.ª edição do Índice Global de Cibersegurança da UIT, evidenciando lapsos em medidas técnicas, medidas organizacionais, medidas de desenvolvimento de capacidades e de cooperação.
Figura 2– Perfil de Cabo Verde
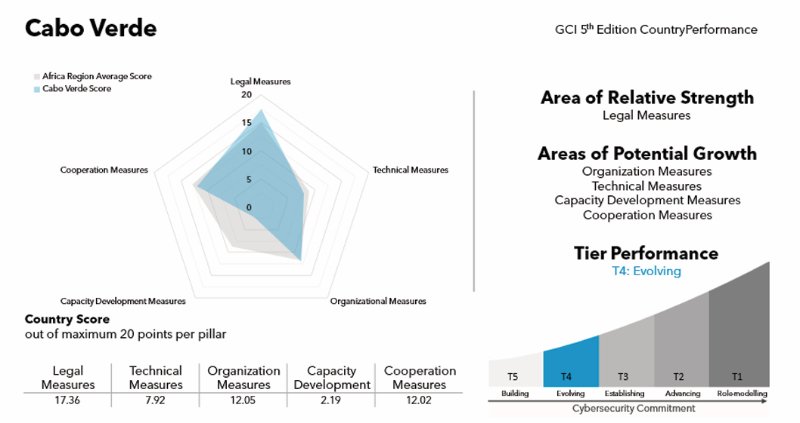
Fonte: Índice Global de Cibersegurança, UIT, 2024
Os diplomatas estão envolvidos em várias negociações internacionais para combater o cibercrime, como a promoção da Convenção sobre Cibercrime do Conselho da Europa e o acompanhamento da adoção de uma Convenção das Nações Unidas sobre Cibercrime. Também auxiliam os países em desenvolvimento em criar quadros legais para a investigação e a punição do cibercrime, fortalecem a capacidade das forças de segurança nesta área e facilitam a formação e a educação das estruturas judiciais nacionais nos países parceiros. Shaun Riordan também destaca a necessidade de fomentar a criação de uma comunidade internacional no ciberespaço, paralela à comunidade tradicional do espaço físico, com o objetivo de congregar Estados e atores não estatais que se reconheçam nela e que estejam empenhados em respeitar e promover um conjunto partilhado de normas e princípios no ciberespaço.
Nesse âmbito, a DiploFoundation, em parceria com a GIZ e a CEDEAO, lançou o Programa de Formação de Formadores em Segurança Cibernética e Diplomacia Cibernética, com o objetivo de capacitar os participantes com as competências necessárias para se tornarem futuros formadores nesta área. O programa tem um formato híbrido, sendo que a primeira fase decorreu online, enquanto a segunda será presencial, a realizar-se em Cabo Verde, na cidade da Praia, no Ministério dos Negócios Estrangeiros, nos dias 10 e 12 de novembro.
A fase presencial será uma oportunidade-chave para discutir com os especialistas internacionais na área questões atuais e estratégicas, nomeadamente: qual é o posicionamento dos países membros da CEDEAO em relação à Convenção das Nações Unidas sobre Cibercrime? qual é o nível de consciencialização dos diplomatas sobre segurança cibernética nos países membros da CEDEAO? se uma embaixada sofrer um ciberataque, qual é o protocolo a seguir? e quem é o ponto focal?
Figura 3 -CEDEAO: Programa de Formação de Formadores em Segurança Cibernética e Diplomacia Cibernética 2025
A diplomacia cibernética surge assim como um instrumento essencial para a democratização do ciberespaço, elaborando estratégias diplomáticas que visam o respeito mútuo entre os players e a promoção de um conjunto partilhado de normas e princípios. Como argumenta Jovan Kurbalija, a diplomacia é uma estratégia de sobrevivência, não um luxo!
It’s time!
ARTIGO ATUALIZADO